EASY.CRA auf Europas größter Cybersicherheitsmesse in Nürnberg
Nürnberg. Persönliche Begegnung, direkter Austausch, klare Worte: Das alles ist zur it-sa Tagesordnung. Von Dienstag, 27. bis Donnerstag, 29. Oktober strömten 33.000 Besucher:innen in die Hallen der NürnbergMesse, um Europas größtes Handelsforum für Produkte rund um IT- und Cybersicherheit zu besuchen. Mit EASY.CRA am Stand der Transferstelle Cybersicherheit waren wir einer von 1005 Ausstellern in 2026. Und die Messe war für unser Fokusprojekt, das im Rahmen eines Förderprojekts der Initiativen Mittelstand Digital und IT-Sicherheit in der Wirtschaft des Bundesministeriums für Wirtschaft und Energie den Cyber Resilience Act beherrschbar machen will, ein herausragender Erfolg. „Mit über 60 intensiven Gesprächen konnten wir drei Tage lang KMU vor allem aus der Steuerungs- und Regelungsautomation, dem Anlagenbau und der vernetzten OT erreichen“, beschreibt Senior Consultant Matthias Kampmann.
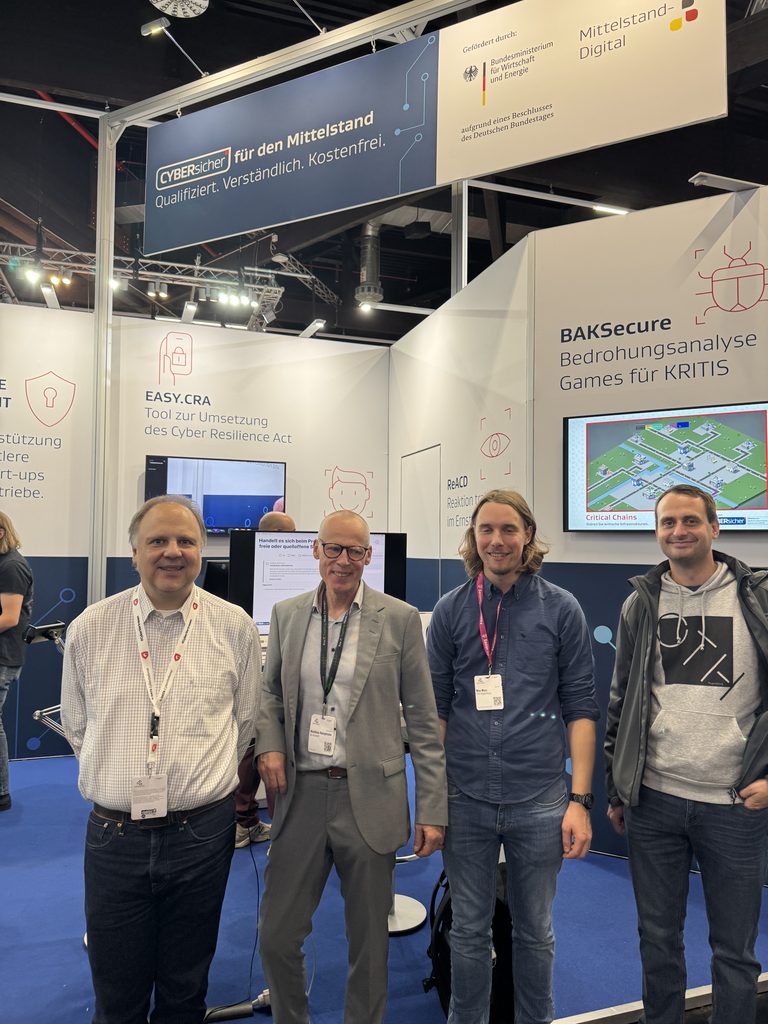
Der Projektmitarbeiter von ibi research in EASY.CRA besucht seit 2019 regelmäßig, abgesehen von der Corona-Unterbrechung, die Messe als Aussteller. In keinem Jahr sei das Interesse jenseits klassischer IT-Security so groß wie 2026 gewesen. Das hat seine Ursache unter anderem in der nun kommenden heißen Phase des Inkrafttretens des Cyber Resilience Acts (CRA). „Wenn am 11. Dezember 2027 der CRA vollständig seine Wirkung entfalten wird, müssen sämtliche Hersteller von Produkten mit digitalen Elementen ihren Katalog fit fürs Gesetz gemacht haben“, erläutert Kampmann. „Daher ist es selbstverständlich, wenn man sich am geeigneten Ort Informationen aus erster Hand besorgt.“ Am Stand gab’s übrigens eine ganze Reihe exzellenter Projekte. Darunter beispielsweise BAKSecure zur Absicherung kleiner und mittlerer KRITIS-Unternehmen oder ein Echtzeit-Deepfake-Generator des Karlsruher Forschungszentrums Informatik: Am Stand erhielt man einen sehr guten Einblick in die Förderumgebung von EASY.CRA. „Was sich bezahlt gemacht hat, war auf jeden Fall auch die unmittelbare Nähe zum Stand des Bundesamts für Sicherheit in der Informationstechnik (BSI). Wir planen nun eine mögliche Zusammenarbeit. Interessen bündeln, um besser zu werden. Seit Dezember 2025 läuft das Projekt. Das Netzwerk wird immer größer. Damit reagieren wir auf die Problematik im Markt.“ Denn immer noch sei viel zu wenig über den CRA bekannt.
Auf der it-sa war zu erfahren, dass es viele Unsicherheitsfaktoren gibt. Fragen zur Umsetzung, bisweilen im Bereich des Vorverständnisses warten auf eine Antwort. „Oftmals herrscht Unklarheit darüber, was das eigene Produkt ist. Vor allem, wenn es sich wie im Anlagenbau aus vielen sicher geglaubten Einzelelementen, die etwa von großen Konzernen geliefert werden, zusammensetzt“, beschreibt Matthias Kampmann. Es sei ferner für CRA-relevante Hersteller nicht klar, welchem Bedrohungspotenzial und welchen konkreten Bedrohungen ein Produkt ausgesetzt ist. Wenn ein vernetzter Sensor nicht als Einfallstor erkannt werde, falle es schwer, die geforderte Risikoanalyse realistisch durchzuführen. „Der CRA ist ein hervorragendes Tool, um den Sicherheitsstandard in bislang eher unbeachteten Bereichen der vernetzten Produkte anzuheben, und wir optimieren unseren EASY.CRA-Selbstcheck so, dass wir viele KMU erreichen und nützliche Hilfestellung geben können. Auf der it-sa ist das konzentriert und intensiv machbar“, lautet das Fazit des Projektmitarbeiters.